Completamente in Germania
Il servizio Simple8 e il modello AI funzionano interamente in un'infrastruttura gestita da Simple8 in Germania.
Simple8 opera interamente in Germania ed è conforme al GDPR. Hai una disponibilità del 99,9%, nessun modello di IA esterno e i tuoi dati non vengono mai usati per l'addestramento.
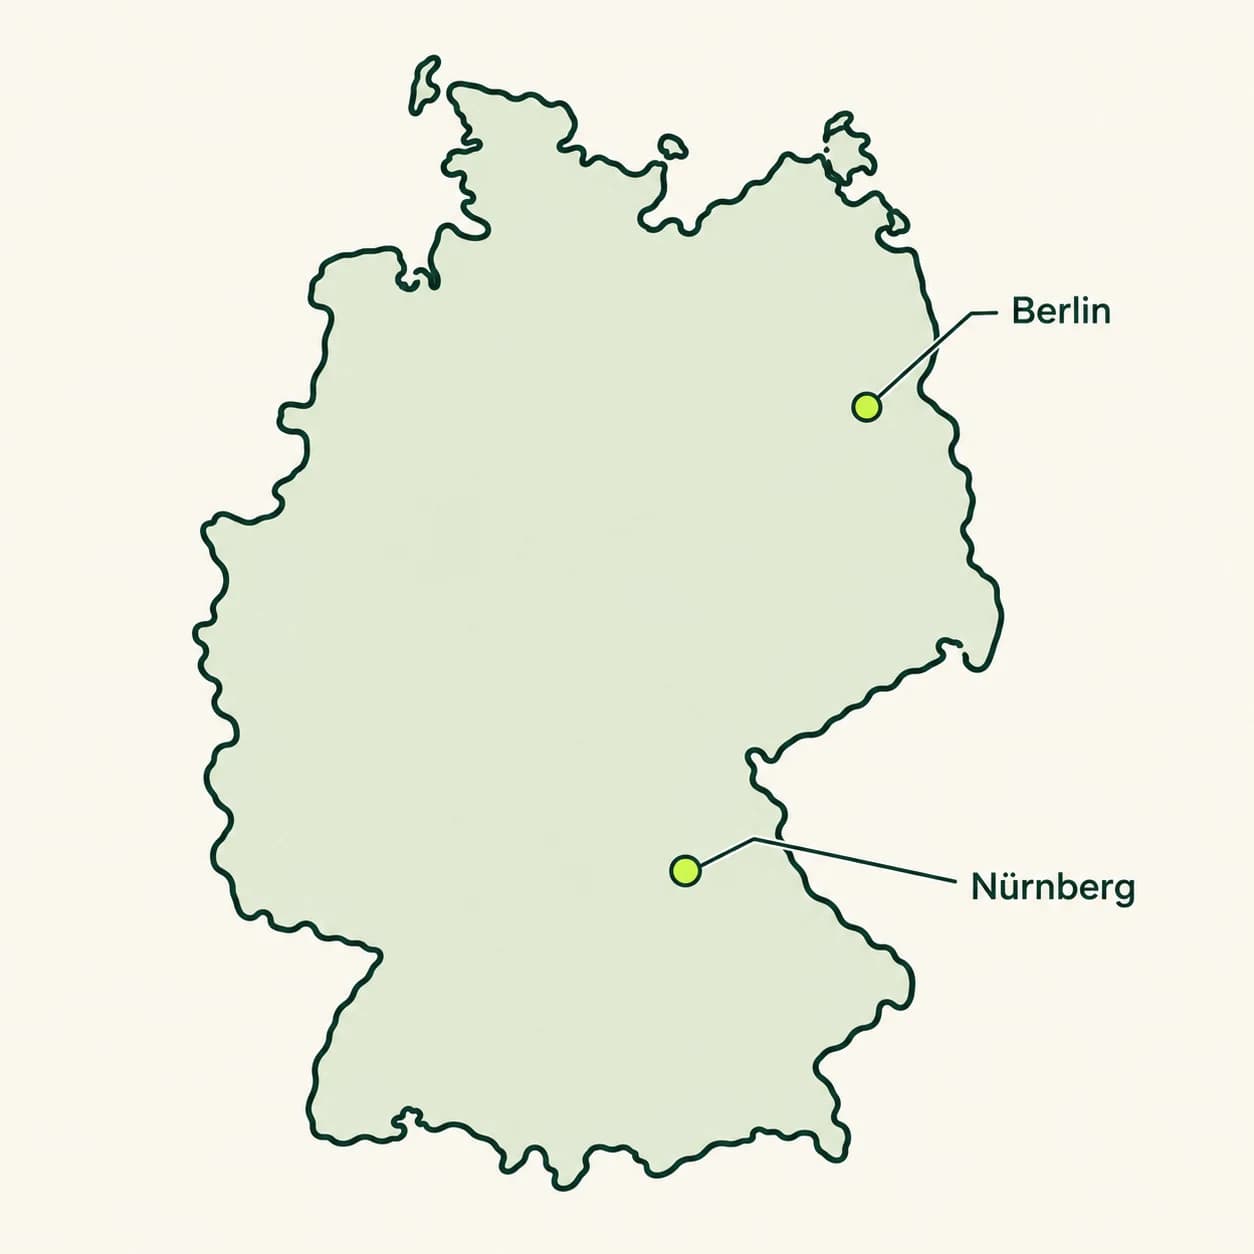
Gestiamo i nostri modelli open source sul nostro hardware in centri dati a Berlin e Nürnberg. I modelli sono ottimizzati specificamente per il linguaggio chiaro e il linguaggio facile da leggere.
Miglioriamo continuamente i nostri modelli. Non utilizziamo mai i dati dei clienti per l'addestramento.
L'hosting in Germania e il controllo sui nostri modelli e hardware contribuiscono a un trattamento dei vostri contenuti conforme al GDPR.
Il servizio Simple8 e il modello AI funzionano interamente in un'infrastruttura gestita da Simple8 in Germania.
Elaborazione automatica del testo.
Simple8 elabora solo i dati necessari per conto, richiesta, risultato, sicurezza, fatturazione o supporto. Il relativo periodo di conservazione è documentato.
L'API di produzione include uno SLA con disponibilità mensile del 99,9%.
Il servizio Simple8 e il suo motore di elaborazione vengono eseguiti nell'infrastruttura gestita da Simple8 in Germania.
Simple8 utilizza un motore deterministico di elaborazione del linguaggio creato, aggiornato e gestito come parte del servizio Simple8.
Le richieste dei clienti rimangono all'interno del servizio Simple8 e non vengono inviate a un fornitore di modelli esterno.
Il contenuto del cliente non viene utilizzato per addestrare o ottimizzare i modelli condivisi.
| Dati | Finalità | Periodo di conservazione | Il vostro controllo | Cancellazione |
|---|---|---|---|---|
| Dati dell'account | Contratto e accesso | Durata del contratto e termini di legge | Gestione dell'account | Dopo la fine del contratto, se non sussiste un obbligo di conservazione |
| Contenuti delle richieste | Creare il risultato | Durante l’elaborazione; le attività in background durano al massimo un’ora | Piano di conservazione concordato | Al termine o alla scadenza, se non è stata concordata una cache |
| Risultati nella cache | Fornire più rapidamente i contenuti non modificati | Periodo di cache concordato | Svuotare la cache o esportare i contenuti | In caso di cancellazione, scadenza o fine del contratto |
| Registri di sicurezza | Proteggere il servizio e analizzare gli incidenti | Periodo di sicurezza concordato | Procedura di assistenza e gestione degli incidenti | Alla scadenza, tranne in caso di incidente documentato |
| Dati di utilizzo | Contingente e fatturazione | Periodo di fatturazione e termini di legge | Panoramica dell'utilizzo | Dopo la scadenza del termine di legge |
| Backup | Ripristino dopo un guasto | Ciclo di backup concordato | Piano di conservazione | Automaticamente con il ciclo di backup successivo |
Verificare come viene protetto l'accesso e come vengono concesse le autorizzazioni. L'autenticazione a più fattori, la suddivisione dei ruoli e la registrazione degli accessi verificabili dovrebbero essere adeguati all'uso previsto. Per i contenuti riservati, è importante chiarire se il personale di supporto ha accesso predefinito o se l'accesso deve essere concesso individualmente. La crittografia è utile, ma non definisce chi è autorizzato a decrittografare e modificare i contenuti durante il funzionamento.
La crittografia integra l'impegno relativo all'ubicazione, ma non lo sostituisce. Le chiavi possono essere gestite in Germania, mentre il personale autorizzato vi accede tramite un team operativo in un altro paese. Viceversa, un fornitore di chiavi globale può proteggere una regione dati tedesca. Gli acquirenti devono quindi sapere dove vengono archiviate e gestite le chiavi e quali entità possono autorizzarne l'utilizzo.
Molte API richiedono una chiave di accesso segreta. Questa indica al servizio quale sistema sta effettuando una richiesta e quali autorizzazioni sono valide. La chiave non deve comparire nel testo di una pagina, in uno screenshot o nel codice del browser distribuito pubblicamente. Se fosse visibile, persone estranee potrebbero copiarla e inviare richieste a nome dell'azienda.
NO.
Simple8 elabora interamente il contenuto del cliente in Germania.
NO.
Il contenuto del cliente non viene utilizzato per addestrare o ottimizzare i modelli.
Il contenuto del cliente non viene utilizzato per la formazione del modello o per la messa a punto. Ulteriori finalità e controlli dei clienti sono chiaramente indicati nelle condizioni di trattamento dei dati.
SÌ.
I piani di produzione supportano i controlli documentati di ritenzione, compresi i periodi di conservazione più brevi, dove il flusso di lavoro e i requisiti operativi consentono.
Non viene offerta una distribuzione completa del modello on-premise.
Le architetture aziendali possono mantenere i componenti selezionati della cache o del database nell'ambiente del cliente mentre il servizio gestito e il motore di elaborazione rimangono in Germania.
Crea il tuo account gratuito e utilizza fino a 15.000 caratteri gratuiti ogni mese.