En Allemagne entièrement
Le service Simple8 et le modèle KI- sont entièrement exploités dans une infrastructure gérée par Simple8 en Allemagne.
Simple8 fonctionne entièrement en Allemagne et respecte le RGPD. Vous bénéficiez d'une disponibilité de 99,9 %, sans modèles d'IA externes, et vos données ne sont jamais utilisées pour l'entraînement.
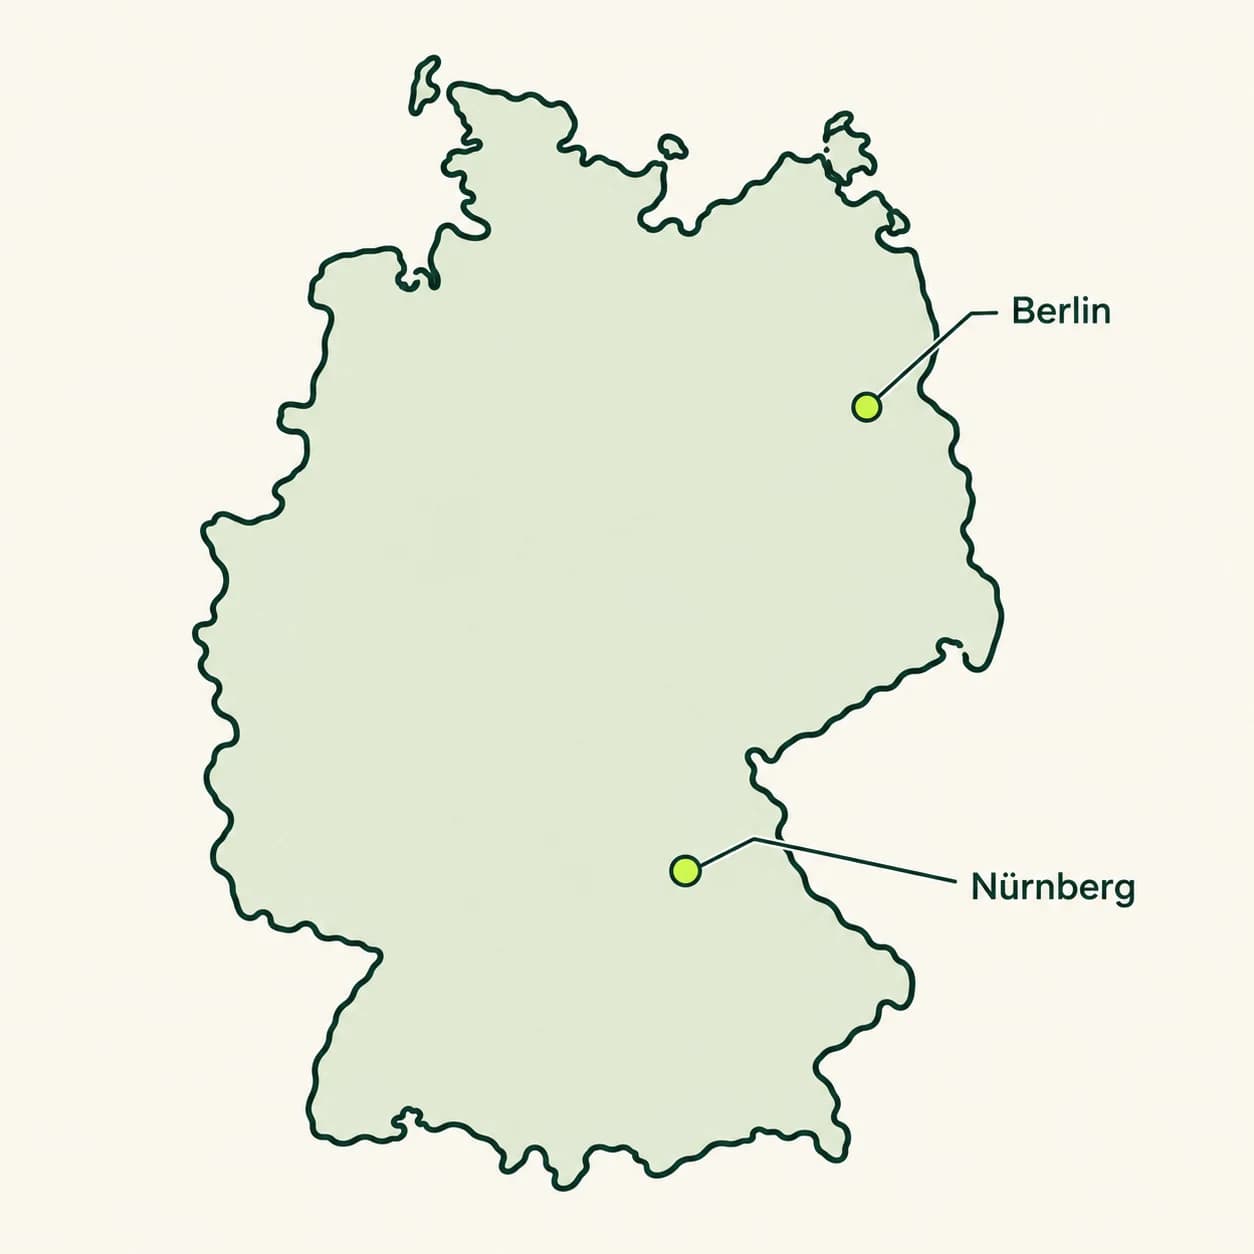
Nous exploitons nos propres modèles open source sur notre propre matériel dans des centres de données à Berlin et à Nürnberg. Les modèles sont spécialement ajustés pour le langage clair et le langage facile à lire et à comprendre.
Nous améliorons continuellement nos modèles. Nous n'utilisons jamais les données des clients pour leur entraînement.
L'hébergement en Allemagne et le contrôle de nos modèles et de notre matériel contribuent à un traitement de vos contenus conforme au RGPD.
Le service Simple8 et le modèle KI- sont entièrement exploités dans une infrastructure gérée par Simple8 en Allemagne.
Traitement automatique du texte.
Simple8 ne traite que les données nécessaires au compte, à la requête, au résultat, à l'assurance, au paiement ou au support.
L'API de production comprend un SLA de disponibilité mensuelle de 99,9 %.
Le service Simple8 et son moteur de traitement fonctionnent dans une infrastructure exploitée par Simple8 en Allemagne.
Simple8 utilise un moteur de traitement de langage déterministe qui est construit, versionné et exploité dans le cadre du service Simple8.
Les demandes des clients restent dans le service Simple8 et ne sont pas envoyées à un fournisseur de modèles externe.
Le contenu client n’est pas utilisé pour entraîner ou affiner les modèles partagés.
| Données | But | Durée de conservation | Votre contrôle | Suppression |
|---|---|---|---|---|
| Données de compte | Contrat et accès | Durée du contrat et délais légaux | Gestion de compte | Après la fin du contrat, dans la mesure où il n'existe aucune obligation |
| Contenu de la demande | Créer un résultat | Pendant le traitement ; tâches d'arrière-plan au maximum une heure | Plan de conservation convenu | Après achèvement ou expiration, sauf si un cache est convenu |
| Résultats dans le cache | Fournir plus rapidement du contenu inchangé | Durée de cache convenue | Vider le cache ou exporter le contenu | En cas de suppression, d'expiration ou de fin de contrat |
| Protocoles de sécurité | Protéger le service et enquêter sur les incidents | Période de sécurité convenue | Processus de support et d'incident | Après expiration, sauf en cas d'incident documenté |
| Données d'utilisation | Quota et facturation | Période de facturation et délais légaux | Aperçu d'utilisation | À l'expiration du délai légal |
| Sauvegardes | Rétablissement après une panne | Cycle de sécurité convenu | Plan de conservation | Automatiquement avec le prochain cycle de sauvegarde |
Examiner comment l'accès est protégé et les autorisations accordées. L'authentification multifacteur, la séparation des rôles et la tenue de journaux d'accès auditables doivent être adaptées à l'usage prévu. Pour les contenus confidentiels, il est important de préciser si le personnel d'assistance dispose d'un accès par défaut ou si cet accès doit être accordé individuellement. Le chiffrement est précieux, mais il ne détermine pas qui est autorisé à déchiffrer et à modifier les contenus pendant leur utilisation.
Le chiffrement complète l'engagement de localisation, mais ne le remplace pas. Les clés peuvent être gérées en Allemagne, tandis que le personnel autorisé y accède via une équipe d'exploitation située dans un autre pays. Inversement, un fournisseur de clés global peut sécuriser une région de données allemande. Les acheteurs doivent donc savoir où les clés sont stockées et gérées, et quelles entités sont habilitées à les utiliser.
De nombreuses API exigent une clé d'accès secrète. Elle indique au service quel système envoie une requête et quelles autorisations s'appliquent. Cette clé ne doit figurer ni dans le texte d'une page, ni dans une capture d'écran, ni dans du code destiné au navigateur et accessible au public. Si elle y était visible, des tiers pourraient la copier et envoyer des requêtes au nom de l'organisation.
Non.
Simple8 traite le contenu des clients entièrement en Allemagne.
Non.
Cela s’applique à tous les forfaits, toutes les langues et tous les modes linguistiques.
Vous trouverez plus d’informations sur le traitement et vos moyens de contrôle dans les conditions de traitement des données.
Oui.
Les calendriers de production prennent en charge des contrôles de conservation documentés, y compris des périodes de conservation plus courtes lorsque le flux de travail et les besoins opérationnels le permettent.
Un déploiement complet de modèle sur site n’est pas proposé.
Les architectures d'entreprise peuvent conserver certains composants de cache ou de base de données dans l'environnement client tandis que le service géré et le moteur de traitement restent en Allemagne.
Créez votre compte gratuit et utilisez jusqu'à 15 000 caractères gratuitement chaque mois.